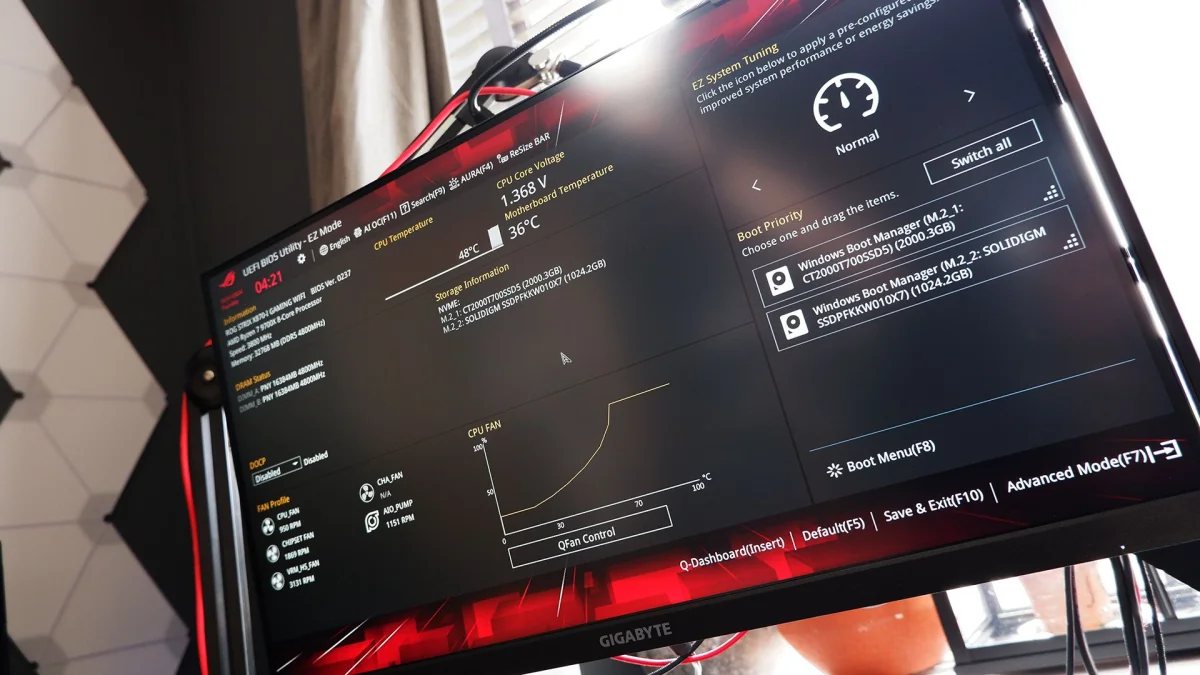
Placas-mãe da Asus com processadores Intel de 8ª e 9ª geração estão recebendo uma atualização de BIOS para corrigir uma vulnerabilidade de segurança crítica. A falha, identificada como CVE-2026-93495, foi classificada com pontuação alta de gravidade (7,0) no sistema CVSS.
A vulnerabilidade está relacionada a uma inicialização incorreta em determinados modelos de placas-mãe, permitindo que um atacante fisicamente próximo ao sistema possa ler ou escrever em memória arbitrária, desde que conecte um dispositivo malicioso especialmente preparado.
Apesar de exigir acesso físico ao computador, o risco é considerado sério, já que permite potencialmente o controle total sobre o sistema. A Asus emitiu um aviso de segurança e recomenda fortemente que usuários desses modelos atualizem o BIOS para a versão mais recente.
Modelos afetados
- PRIME Z390-A (até versão 2101 → atualize para 2203)
- ROG MAXIMUS XI HERO, HERO (WI-FI), FORMULA, CODE, EXTREME, APEX, GENE (até 2101 → 2203)
- ROG STRIX Z390-E GAMING, Z390-F GAMING (até 2101 → 2203)
- Pro WS C246-ACE (até 2101 → 2203)
- WS Z390 PRO (até 1401 → 1502)
As atualizações estão disponíveis no site de suporte da Asus. A empresa também disponibilizou um guia detalhado para atualização via Windows.
Usuários de software como Asus Armory Crate devem verificar se há atualizações pendentes, já que outra vulnerabilidade de alta gravidade foi descoberta em agosto.