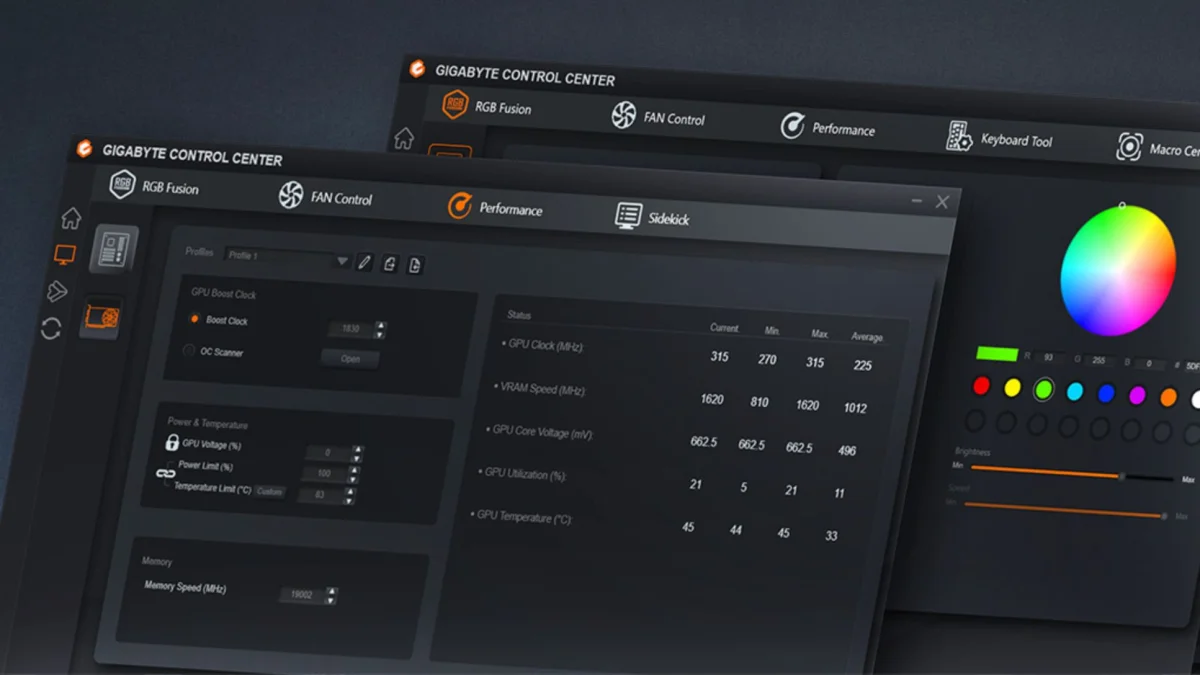
A Gigabyte confirmou a existência de uma vulnerabilidade crítica em seu software Gigabyte Control Center (GCC), que afeta drivers de kernel em sistemas Windows. A falha pode permitir que um atacante local com acesso ao sistema eleve privilégios até o nível do kernel (Ring 0), potencialmente levando a um completo controle do computador.
A falha está relacionada aos drivers GVCIDrv64.sys e gdrv3.sys, componentes do GCC, que são amplamente usados em placas-mãe da empresa. Segundo a empresa, a vulnerabilidade surge devido a controle de acesso insuficiente e validação inadequada de parâmetros em interfaces IOCTL, permitindo operações não autorizadas, como mapeamento de memória física e acesso direto ao hardware.
Um atacante poderia explorar o problema por meio de uma solicitação IOCTL maliciosa, contornando proteções de memória e alcançando o nível mais alto de confiança do sistema — o equivalente ao NT AUTHORITY\SYSTEM.
A Gigabyte já disponibilizou uma correção. Qualquer versão do GCC a partir da 26.08.28.01, ou GBT_VGA_26.08.24.01, já inclui as medidas de mitigação. A atualização mais recente disponível é a 26.09.10.01.
As correções incluem: controle de acesso reforçado, remoção de interfaces de alto risco, validação de privilégios obrigatórios e validação rigorosa de parâmetros em chamadas IOCTL.
A empresa agradeceu aos pesquisadores Mohamed Alzhrani (0xMaz) e Subhan Sultanov (me1n) pela descoberta e colaboração na resolução do problema. O alerta surge em um momento em que a Intel anunciou o fim de seu programa de bounties por vulnerabilidades.